你告訴我Let’sEncrypt就只剩45天了?
你告訴我Let’s Encrypt就只剩45天了?
最近收到不少使用者問:“聽說Let’s Encrypt證書要變45天有效期了?是不是馬上就得頻繁換證?”別急,今天咱們就把這事說清楚——45天有效期是2028年的計劃,且會分階段過渡,目前完全不用擔心“突然失效”!
核心變更:2028年起證書有效期縮至45天
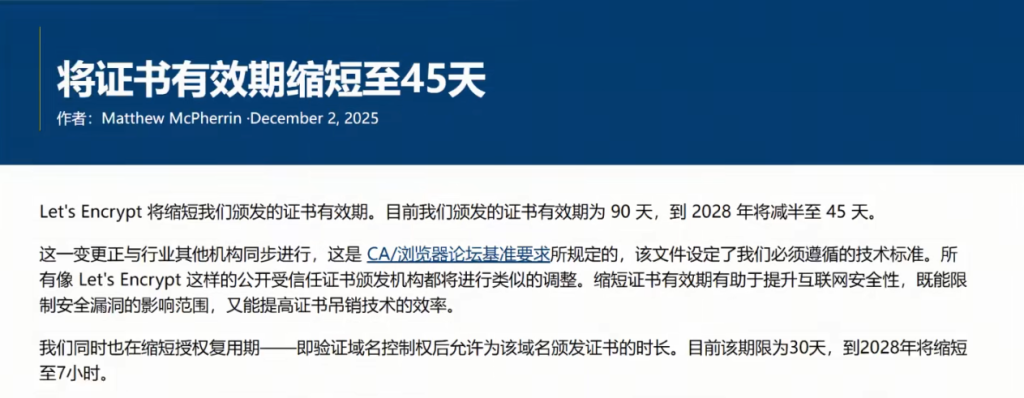
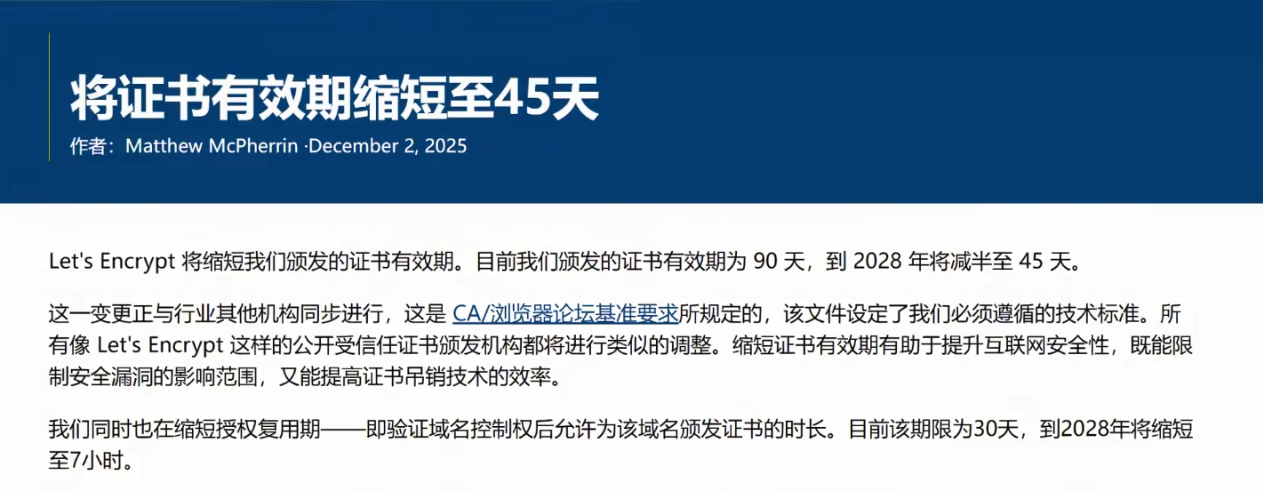
Let’s Encrypt官方已明確:當前證書有效期為90天,到2028年將逐步調整為45天。這一改動並非“臨時決定”,而是與CA/瀏覽器論壇的行業標準同步,所有公開可信CA都需跟進。縮短有效期主要有兩方面考慮:一是限制潛在安全漏洞的影響範圍,二是提升證書吊銷機制的效率——更短的生命週期能讓風險視窗更小。
此外,授權複用期(即驗證網域名稱控制權後允許為同一網域名稱快速簽發新證書的時長)也會同步縮短:目前是30天,2028年將壓縮至僅7小時。這意味著未來網域名稱控制權驗證後,必須更頻繁地重新確認,進一步強化網域名稱所有權的安全性。(詳見圖1:Let’s Encrypt證書有效期變更公告)
分階段過渡:使用者無需“緊急操作”
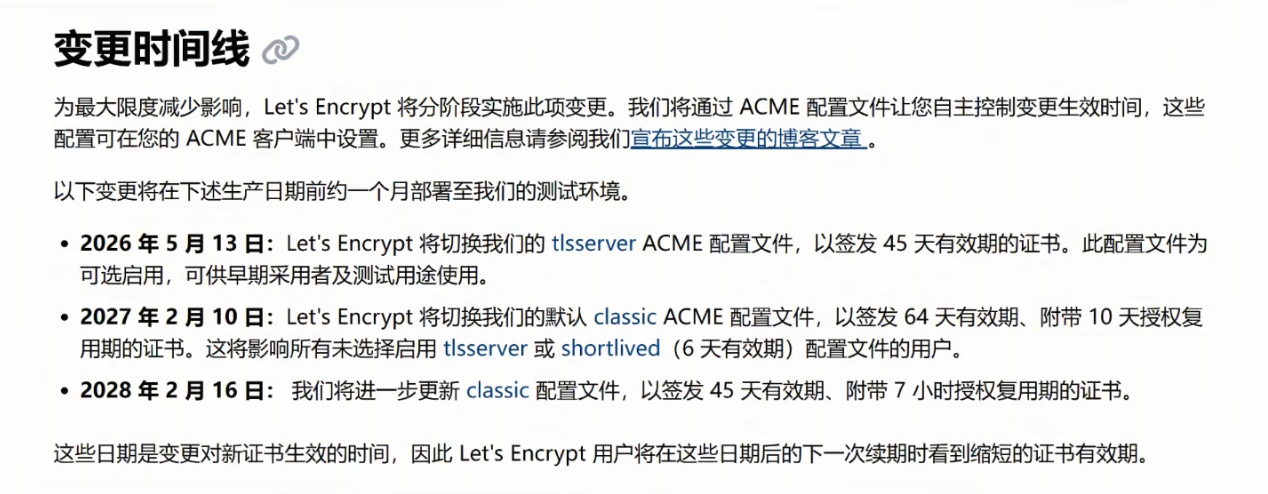
為降低影響,Let’s Encrypt將透過ACME配置檔案讓使用者自主控制變更節奏,且所有調整會先在測試環境驗證,再逐步推送到生產環境。具體時間線如下:
- 2026年5月13日:可選啟用
tlsserver配置檔案,支援簽發45天有效期證書(適合想提前測試的使用者); - 2027年2月10日:預設
classic配置檔案將簽發64天有效期證書(附帶10天授權複用期),未手動切換配置的使用者會收到這個過渡方案; - 2028年2月16日:
classic配置檔案最終更新為45天有效期+7小時授權複用期,所有未自定義配置的使用者將按此執行。
簡單來說,使用者下次續期時才會看到變化,且完全可以透過調整ACME客戶端配置靈活應對。(詳見圖2:Let’s Encrypt證書變更分階段時間線)
總結來說,45天有效期是2028年的長期規劃,期間有近3年時間準備。普通使用者無需恐慌,只需關注官方後續通知,按需調整配置即可。安全升級雖需適應,但從長遠看,這一步能讓網際網路信任體系更穩固——畢竟,更短的證書週期,意味著更及時的風險阻斷,最終受益的還是我們每一個網民。
(本文資訊綜合自Let’s Encrypt官方公告,作者Matthew McPherrin,2025年12月2日釋出)